VPNの次は? ゼロトラストって何が違うの?
在宅勤務や出張で、会社のシステムにつなぐとき、VPNを使ったことはありませんか。
実はVPNは、今も多くの会社で使われています。
でも最近は、「VPNの次」として、ゼロトラストという言葉をよく聞きますよね。
何が違うのか、ざっくり整理します。
VPNって何? 外から中へつなぐ「トンネル」
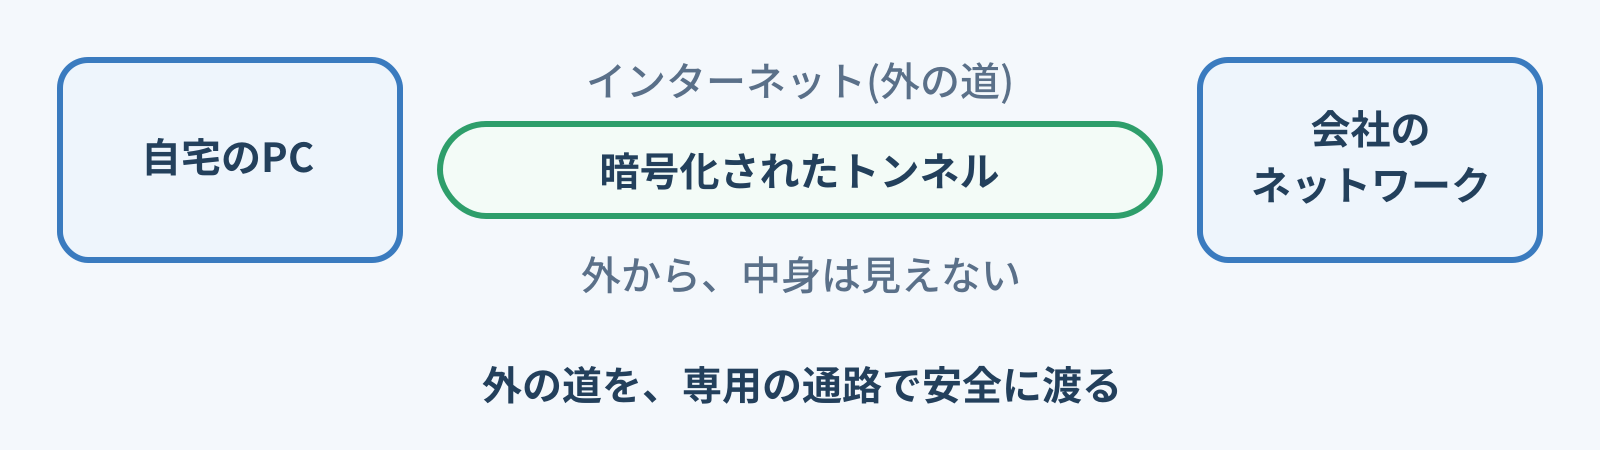
VPN(Virtual Private Network)は、インターネットの上に、専用の通路を作る仕組みです。
自宅のPCと会社のネットワークを、暗号化したトンネルでつなぎます。
外の道を通っていても、中身は見えません。
前回の公衆LANの話でも出てきたように、外の通信は、のぞかれる前提で考えるのが基本です。
だから、トンネルが役に立ちます。
VPNの弱点は、「入ったあと」と「入口」
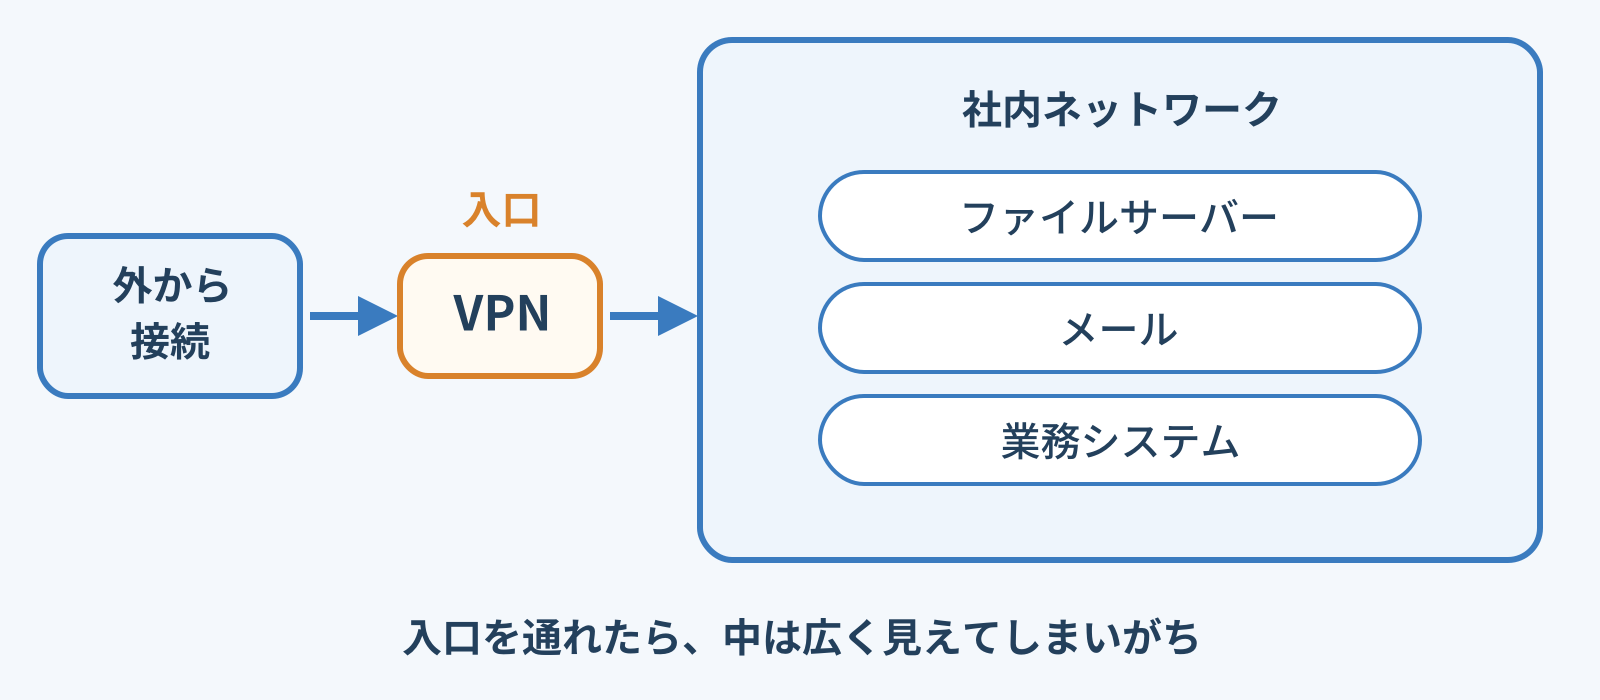
VPNは、入口でIDとパスワードを確認して、通れたら社内の仲間として扱います。
お城に入口がひとつだけあって、門を通れば、中は自由に歩ける、というイメージです。
こうやって入口(境界)で守る考え方を、境界防御と呼びます。
この考え方には、弱点が2つあります。
- 入口を通られると、中が広く見える:一度入られると、ファイルサーバーやメールなどに、広くたどり着かれてしまうことがあります
- 入口の機器そのものが狙われる:VPNの機器は、インターネットに向けて開いているので、攻撃者から見つけられやすい場所にあります
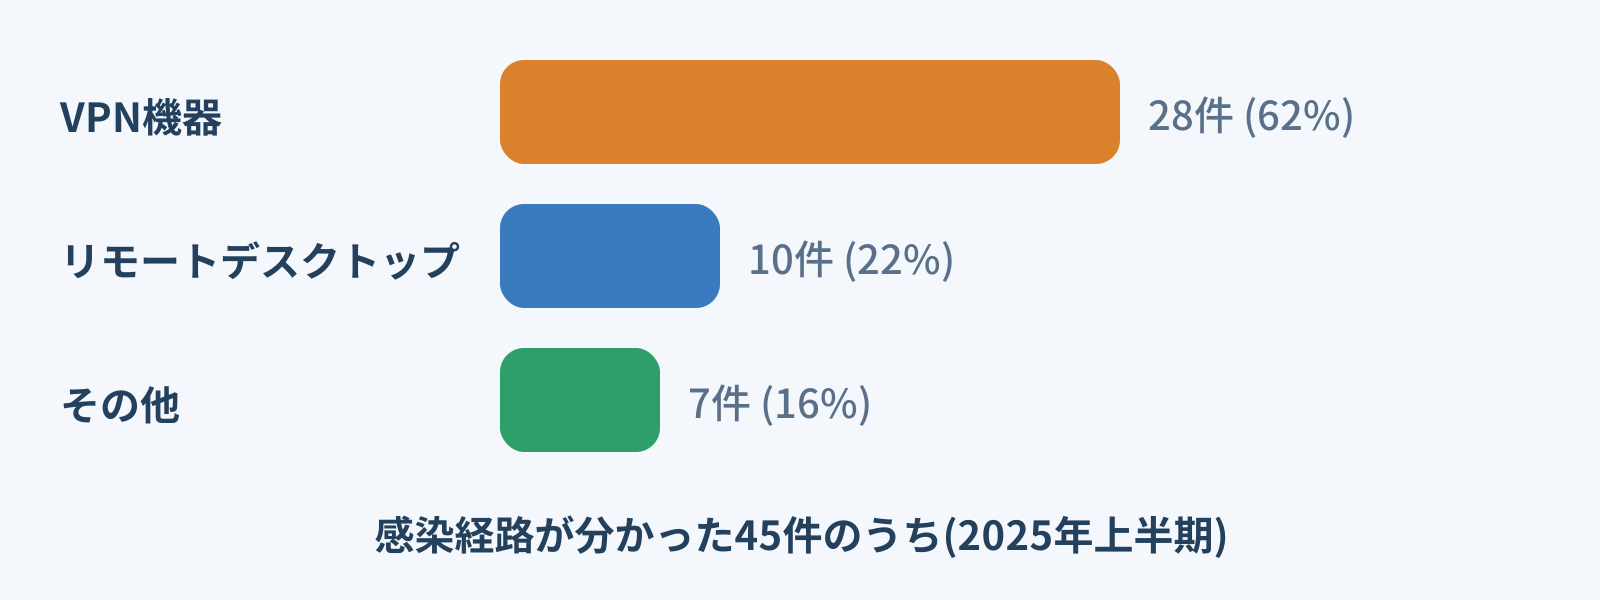
実際に、警察庁の発表(令和7年上半期)では、感染経路が分かったランサムウェア被害45件のうち、VPN機器からの侵入が28件で、約6割でした。
更新が遅れた機器の弱点や、盗まれたIDとパスワードが狙われる、と言われています。
だからといって、VPNがもう使えない、という話ではありません。
今も多くの会社が使っていますし、機器を最新に保って、多要素認証を組み合わせれば、有効な手段です。
ただ、「入口さえ守ればいい」という考え方だけでは足りなくなってきた、というのが今の流れです。
ゼロトラストって何? 「中でも外でも、毎回確認」
ゼロトラストは、「何も信用しないところ(ゼロ・トラスト)から始める」という考え方です。
社内ネットワークにいるから安心、とは考えません。
誰が、どの端末で、どんな状況で、何にアクセスしたいのか。
それを、使うたびに確認します。
たとえるなら、会社のビルで、入口の受付を通ったあとも、会議室ごとに社員証をかざすイメージです。
入口を通れても、入れるのは必要な部屋だけです。
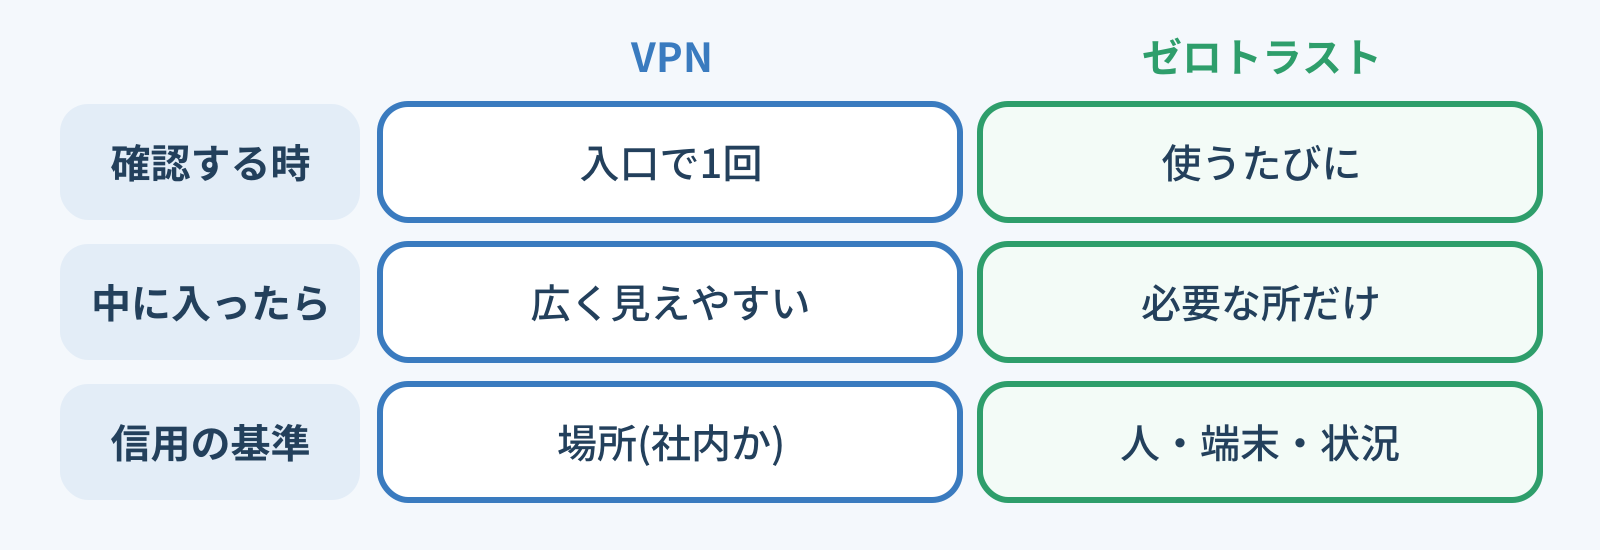
米国のNIST(国立標準技術研究所)の文書でも、ネットワーク上の場所だけで信頼を決めない、という考え方が示されています。
ZTNA、SASEって何? ゼロトラストの「つなぎ方」と「形」
ゼロトラストの周りには、似た略語がいろいろ並びます。
全部覚えなくて大丈夫です。
位置づけだけ、つかんでおきましょう。
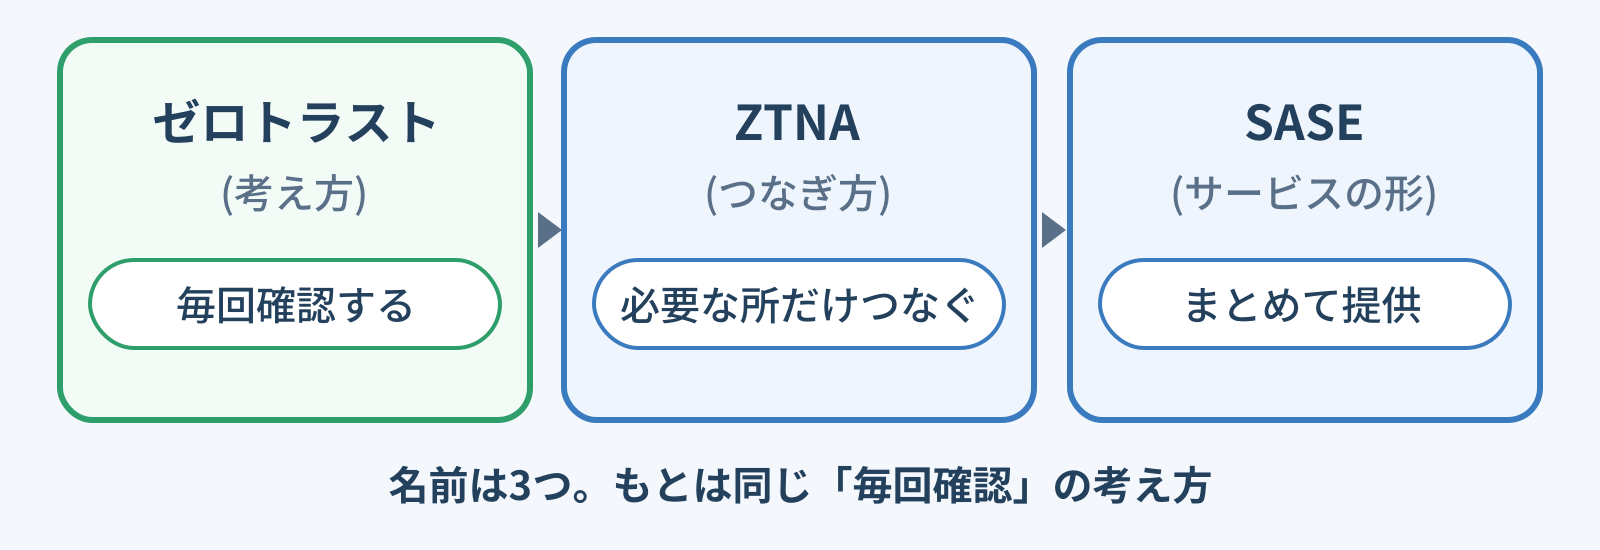
- ゼロトラスト:「毎回確認する」という考え方です
- ZTNA(ゼットティーエヌエー):必要なアプリだけに、確認したうえでつなぐ、VPNに代わる接続のしかたです
- SASE(サシー):ネットワークと安全のしくみを、クラウドでまとめて提供するサービスの形です
初心者がやりがちなミス
- 「VPNはもう古い、すぐやめるべき」と思う:今も広く使われていて、有効な手段です。大事なのは、機器の更新と、多要素認証を組み合わせることです
- 「ゼロトラスト製品を入れれば完成」と思う:ゼロトラストは製品の名前ではなく、考え方です。「ゼロトラスト対応」と書かれた製品を買って、安心してしまう人もいます
- 社内ネットワークの中なら、何をしても安全と思う:入口を通れても、中で悪さをされる前提で、見張りと権限の絞り込みが必要です
まとめ
- VPNは、外から中へつなぐ暗号化のトンネルで、今も広く使われている
- 入口で守る考え方は、入られたあとと、入口の機器の弱点に弱い
- ゼロトラストは「中でも外でも、毎回確認する」考え方で、ZTNAやSASEはその実現の形
次は、ここまでの話をまとめて、「こんな考えはもう古い」というセキュリティの今昔を解説します。