公衆LANがあぶないってなんで? 今も残るリスクと、現実的な対策
「カフェのフリーWi-Fiは危ないから使うな」。
こんな話、聞いたことはありませんか。
確かに、気をつけたい点はあります。
でも、「つなぐだけで中身が丸見え」というのは、今は言い過ぎです。
何が危なくて、何は大丈夫なのか、ざっくり整理しましょう。
「つなぐだけで丸見え」って、本当? 今は言い過ぎな理由
昔は、暗号化されていない通信が多くて、同じWi-Fiにいる人に、通信の中身をのぞかれる心配がありました。
今は、多くのサイトがHTTPS(通信を暗号化する仕組み)に対応しています。
HTTPSのサイトなら、同じWi-Fiにいる第三者がのぞいても、中身は読めません。
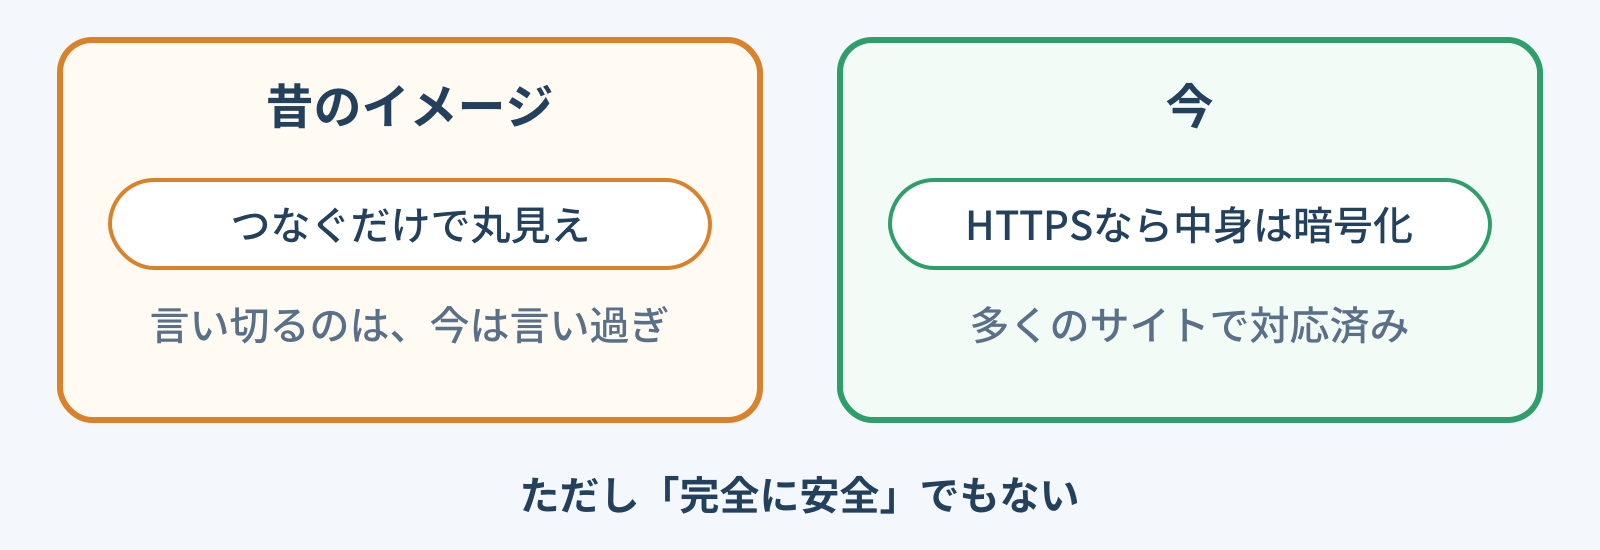
ただ、「完全に安全」という意味ではありません。
公衆LANには、今も残っているリスクがあります。
いちばん気をつけたいのは、偽のアクセスポイント
お店のWi-Fiにそっくりな名前の、偽のアクセスポイントを、悪い人が用意することがあります。
警察などの注意喚起でも、偽のアクセスポイントにつなぐと、通信を盗み見られるおそれがあると紹介されています。
スマホの一覧には、「Cafe_WiFi」と「Cafe_WiFi_Free」のように、似た名前が並びますよね。
どっちが本物か、見ただけでは分かりにくいです。
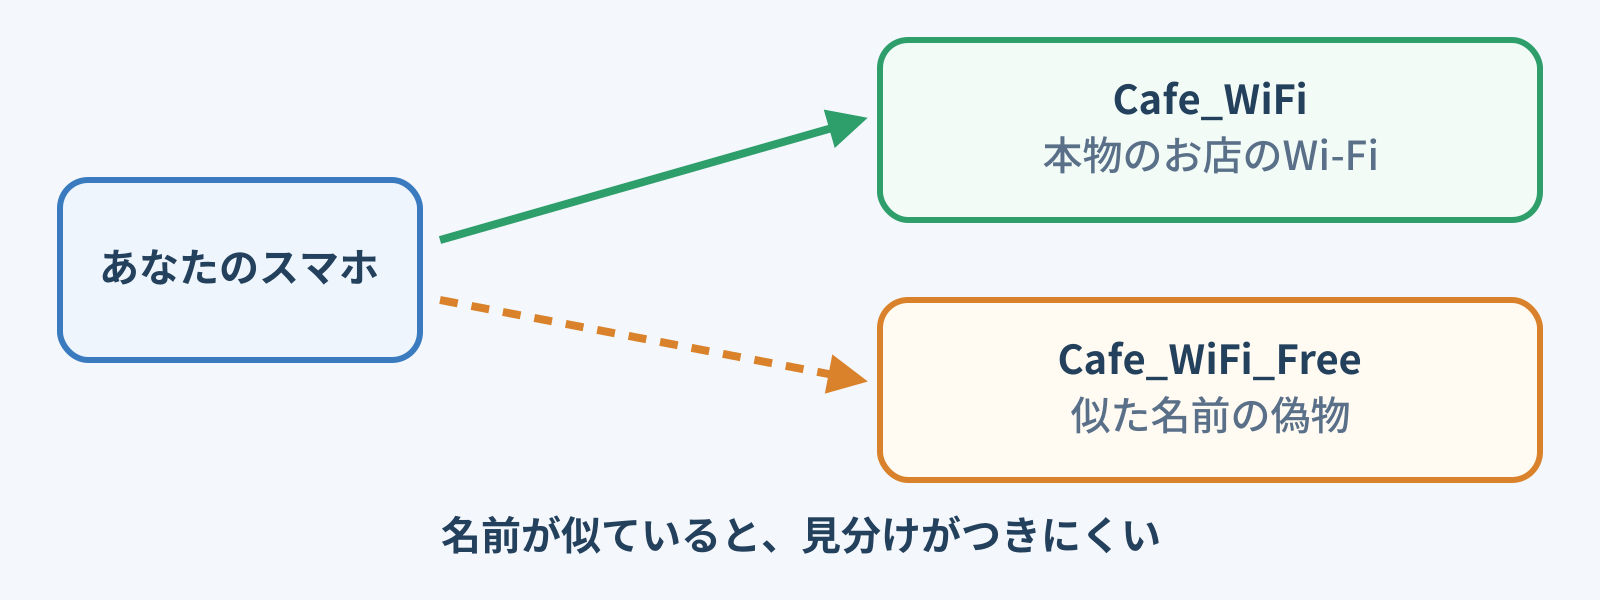
偽のアクセスポイントにつなぐと、通信がその相手を経由することになります。
HTTPSの中身は読まれにくくても、偽のログイン画面に誘導されるような手口には、つながりやすくなります。
ほかにも、気をつけたいこと
- 暗号化されていないWi-Fi:パスワードなしで誰でもつなげるものは、Wi-Fiそのものが暗号化されていないことがあります
- HTTPではないサイト:鍵マークのない通信は、中身を読まれる可能性があります
- 警告を無視して進む:証明書のエラーなどが出たときは、通信が書き換えられている可能性もあります
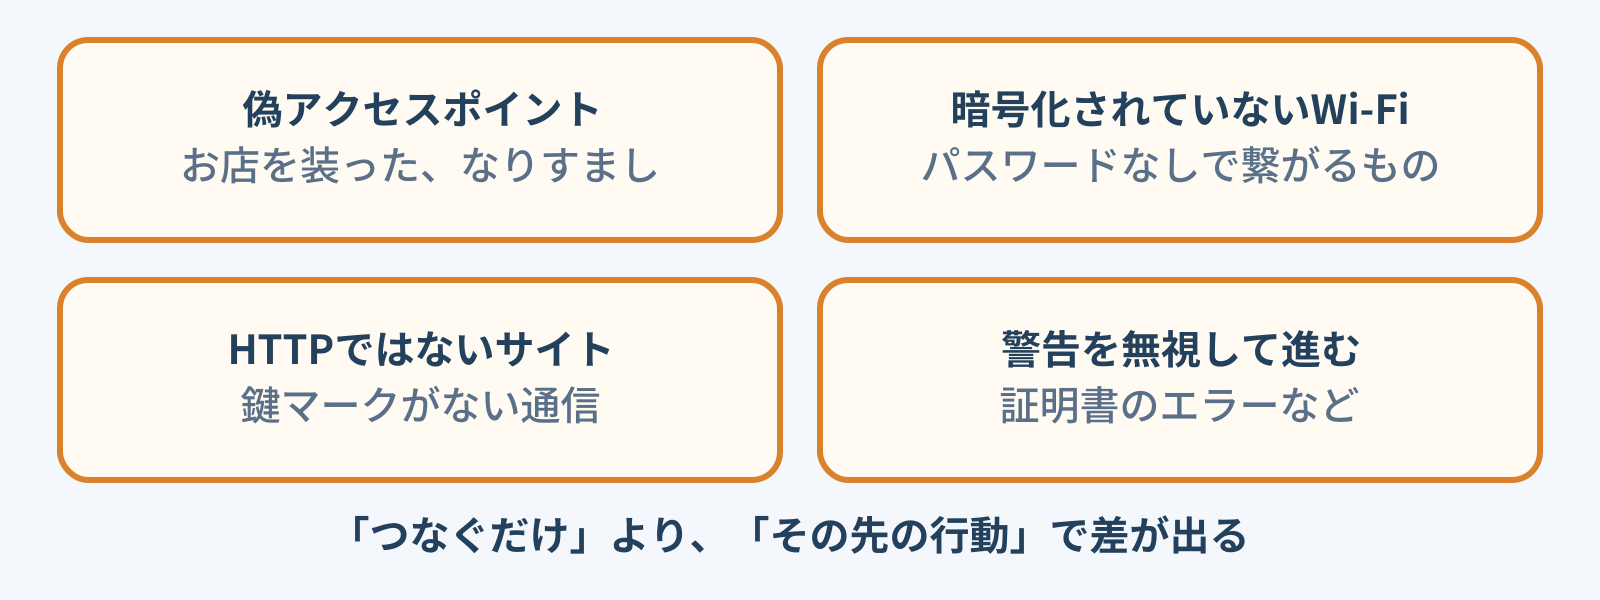
どれも、「つなぐこと」より、「つないだあとの行動」で差が出ます。
じゃあどうすればいい? 現実的な対策
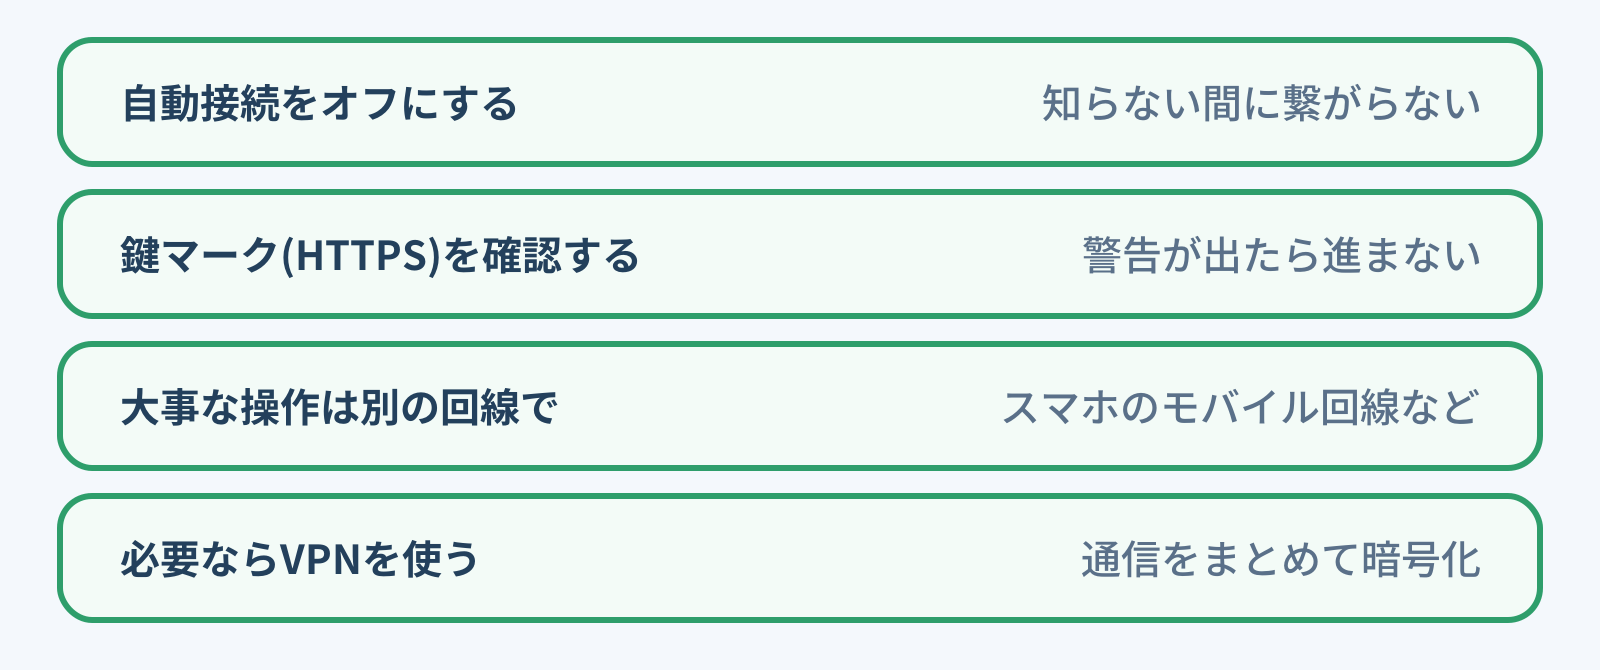
- 自動接続をオフにする:知らないうちに、見知らぬWi-Fiにつながらないようにします
- 鍵マーク(HTTPS)を確認する:警告が出たら、進まずに戻りましょう
- 大事な操作は別の回線で:銀行やパスワードの変更などは、スマホのモバイル回線を使うほうが安心です
- 必要なら、信頼できるVPNを使う:通信をまとめて暗号化できます
初心者がやりがちなミス
- 「無料」だからと、名前だけ見てつなぐ:電波が強い名前を、つい選んでしまいます。お店の人に、正しいWi-Fi名を聞くのが確実です
- HTTPSの鍵マークがあれば、全部安全だと思う:通信の中身は守られても、偽のログイン画面にだまされたら意味がありません
- VPNを入れたから完全に安全だと思う:VPNの提供元を信頼できるかが大事です。無料の怪しいVPNは、かえって危ないこともあります
まとめ
- HTTPSが普及して、「つなぐだけで丸見え」は言い過ぎになった
- それでも、偽のアクセスポイントや、警告を無視する行動などのリスクは残る
- 自動接続をオフにして、大事な操作は別の回線で行うのが現実的
次は、外出先や在宅で使われてきた「VPN」と、その次の考え方を解説します。