パスワードって結局どう管理するのがいいの? 今の考え方をかみくだいて解説
「パスワードは、記号を混ぜて、3か月ごとに変えましょう」。
会社や学校で、そう教わった人も多いはずです。
実はこれ、今はあまり勧められていません。
何がどう変わったのか、ざっくり見ていきましょう。
昔の常識は、今は推奨されていないって本当?
アメリカの標準を決める機関NISTが、パスワードの扱いについてのガイドライン(SP 800-63B)を出しています。
2025年8月に公開された最新版(Rev.4)では、こんな方針が示されました。
- 大文字・数字・記号を混ぜろ、といった構成のルールは、求めてはいけない
- 決まった周期での強制変更は、求めない。変えるのは、漏れた疑いがあるときだけ
- 長さが大事。パスワードだけで守るなら、15文字以上
- よく使われるものや、過去に漏れたものは、使えないようにする
アメリカ向けのガイドラインですが、世界中のサービスが参考にしています。
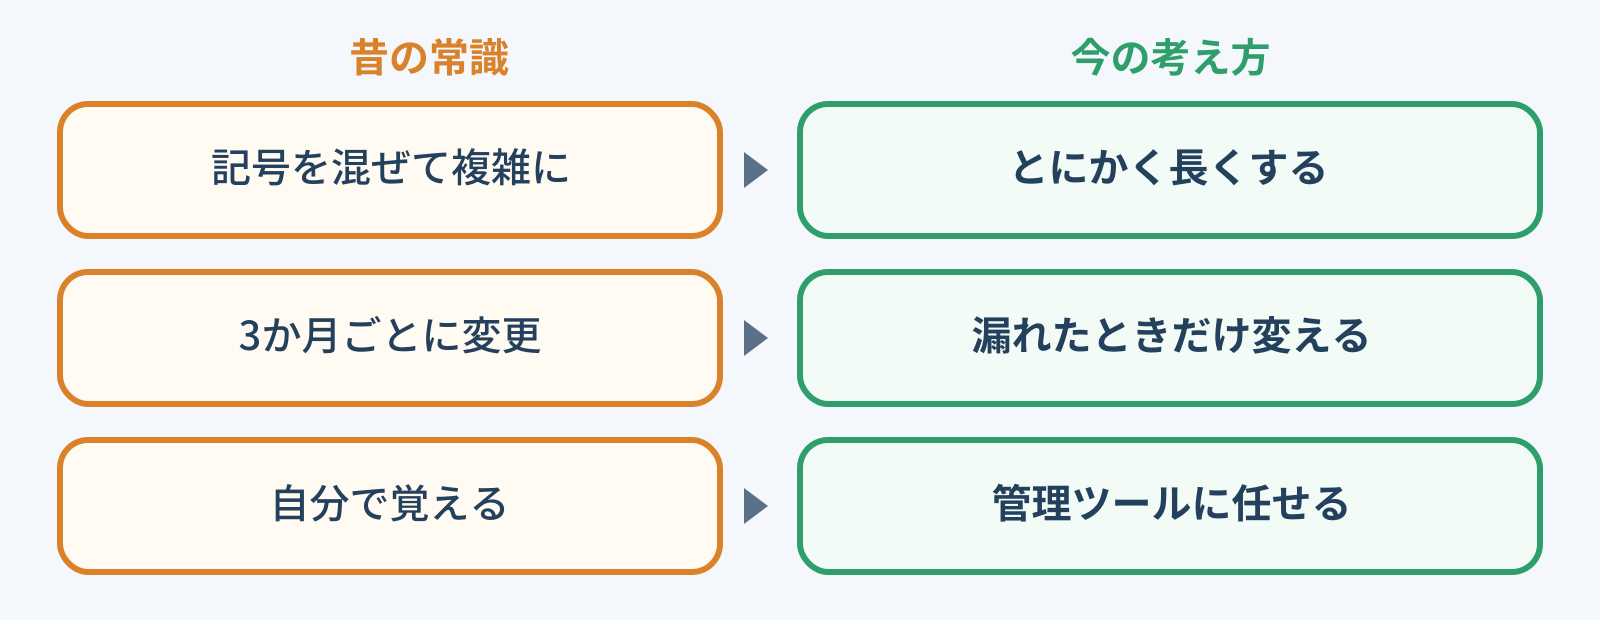
なぜかというと、複雑なルールや定期変更を強制すると、「Password1!」の次は「Password2!」のように、予想しやすい形に落ち着いてしまうからです。
頑張って変えたのに、あまり意味がなかった、ということですね。
大事なのは、複雑さより長さ
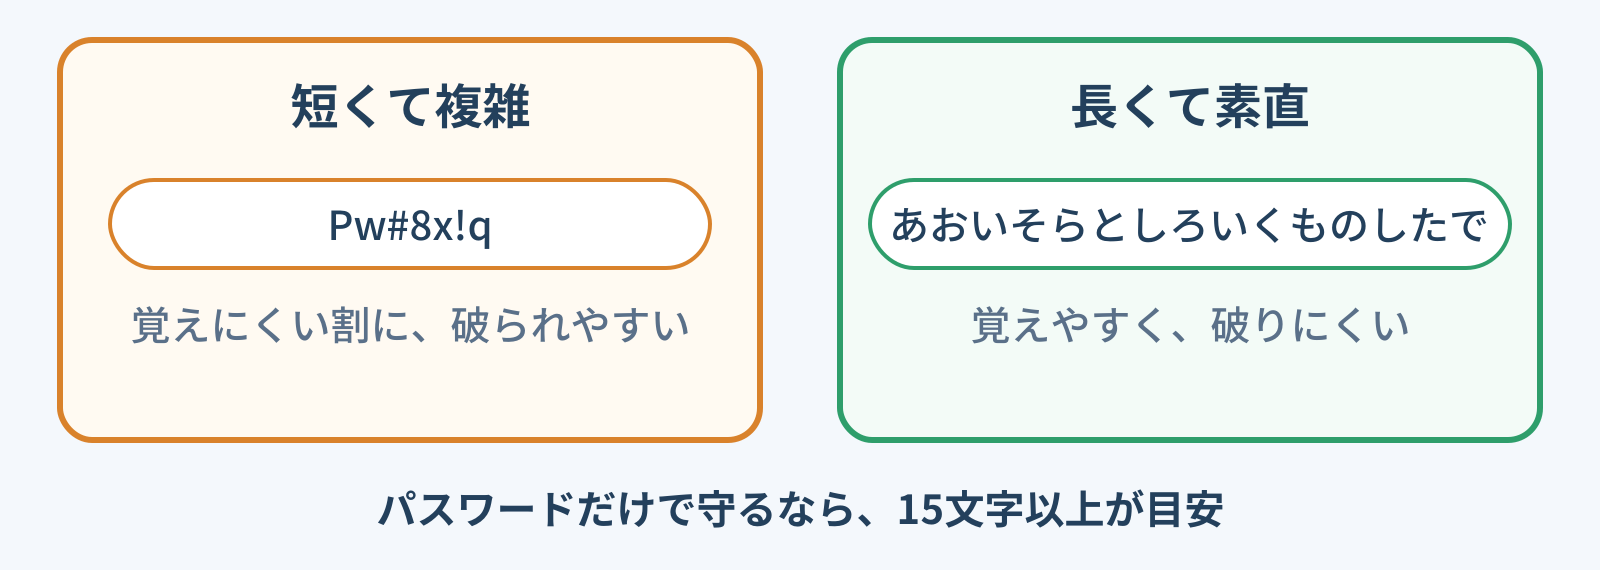
短くて複雑なものより、長くて素直なもののほうが、破られにくくて、しかも覚えやすいです。
たとえば、ふだん使わない言葉を、いくつかつなげたフレーズです。
パスワードだけで守る場合は、15文字以上が目安とされています。
ただし、有名な歌詞やことわざ、自分の名前や誕生日は避けてください。
他の人に推測されてしまうからです。
いちばん危ないのは、パスワードの使い回し
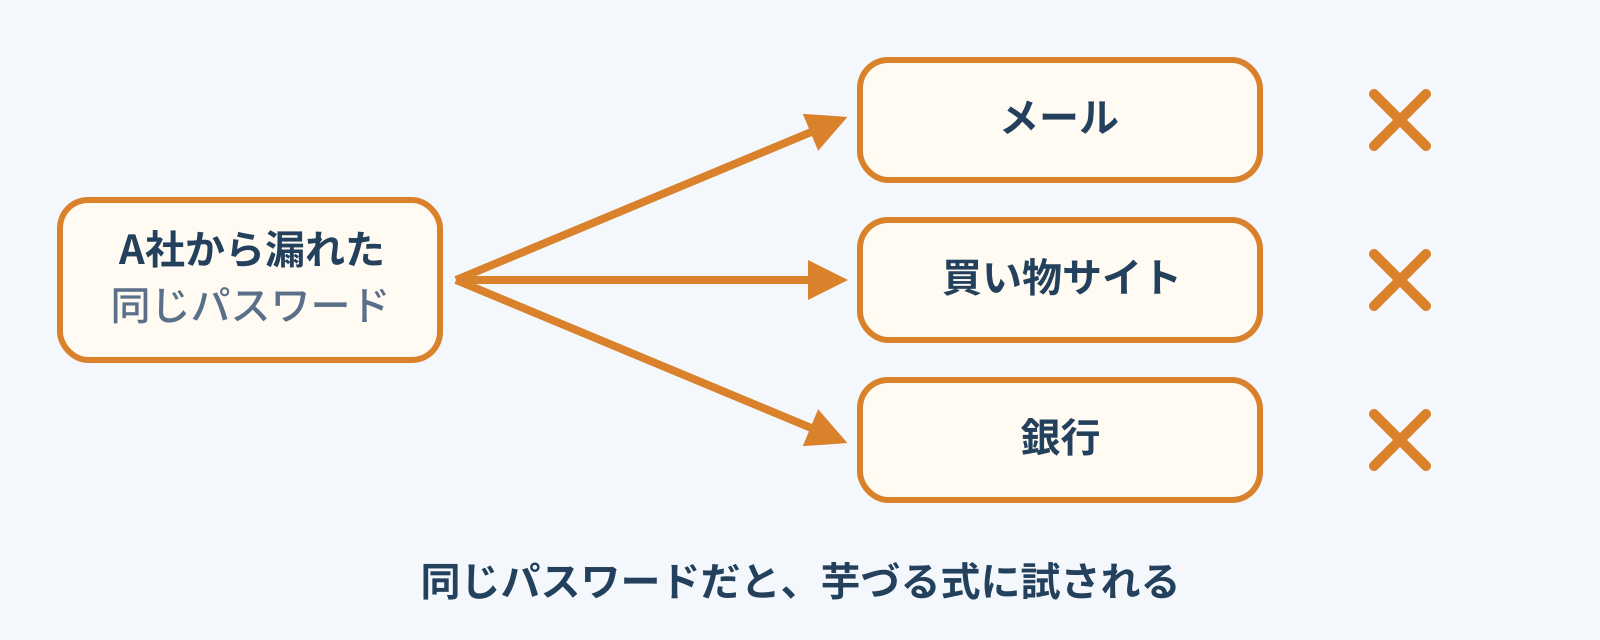
せっかく強いパスワードを作っても、いろんなサービスで同じものを使っていたら、台なしです。
どこか1つのサービスから漏れると、悪い人は、そのパスワードをメールや買い物サイトなど、ほかのサービスでも片っ端から試します。
面倒で、つい同じにしてしまう人は多いです。
だからこそ、人間が覚えるのはやめて、道具に任せるのが今の主流です。
覚えるのはやめて、道具に任せよう
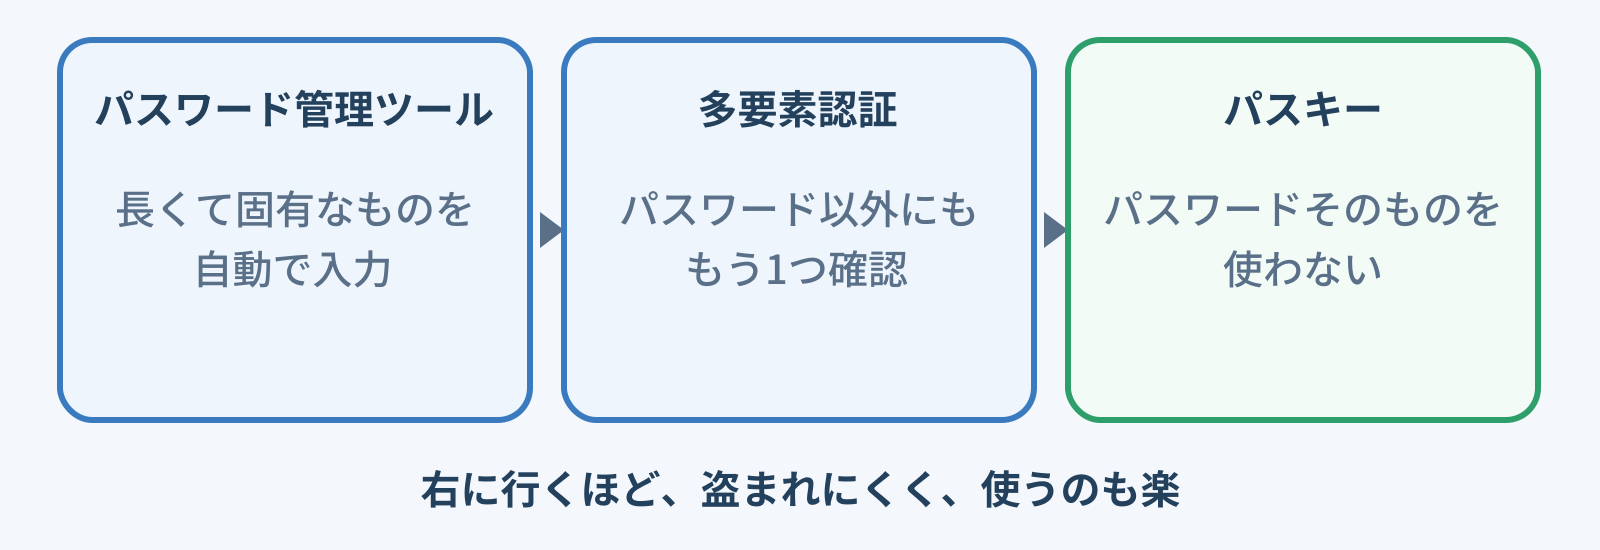
サービスごとに長くて別々のパスワードを使うなら、パスワード管理ツール(パスワードマネージャー)が便利です。
作るのも、保存するのも、入力するのも、ツールがやってくれます。
覚えるのは、ツールを開くための1つだけです。
そのうえで、守りをもう一段重ねます。
- 多要素認証:パスワードに加えて、スマホでの確認など、もう1つ確かめる方法です。パスワードが漏れても、すぐには入られにくくなります
- パスキー:パスワードそのものを使わず、スマホや端末の認証(指紋や顔など)でログインする仕組みです。偽のサイトでは使えない仕組みになっていて、フィッシングにも強いとされています
パスキーは、まだすべてのサービスで使えるわけではありません。
使えるところから、少しずつ切り替えていくのが現実的です。
初心者がやりがちなミス
- パスワードを紙やメモアプリに、そのまま並べる:見られたら全部終わりです。管理ツールを使うほうが安全です
- 「覚えやすいから」と、誕生日や名前を使う:他の人に推測されやすいので、避けましょう
- 多要素認証を面倒がってオフにする:パスワードが漏れたときの、最後の砦です。特に、メールと金融系は優先してオンにしましょう
まとめ
- 記号の混ぜ方や定期変更より、長さと、使い回さないことが大事
- 覚えるのは人間ではなく、パスワード管理ツールに任せる
- 多要素認証やパスキーを重ねて、パスワードが漏れても入られにくくする
次は、パスワードの話とも深くかかわる「HTTPとHTTPSの違い」を解説します。