セキュリティの基本的な考え方。CIAと多層防御を、かみくだいて解説
「セキュリティ対策をしましょう」と言われても、何から手をつければいいのか、分からないですよね。
パスワードもウイルス対策も、個別の話はたくさんあります。
その前にまず、土台になる考え方をいっしょに整理しておきましょう。
守りたいのは、実は3つだけ
セキュリティで守りたいことは、大きく3つに整理されます。
頭文字をとって、CIAと呼ばれることもあります。
- 機密性(Confidentiality):関係者だけが見られること
- 完全性(Integrity):勝手に書き換えられていないこと
- 可用性(Availability):必要なときに、ちゃんと使えること
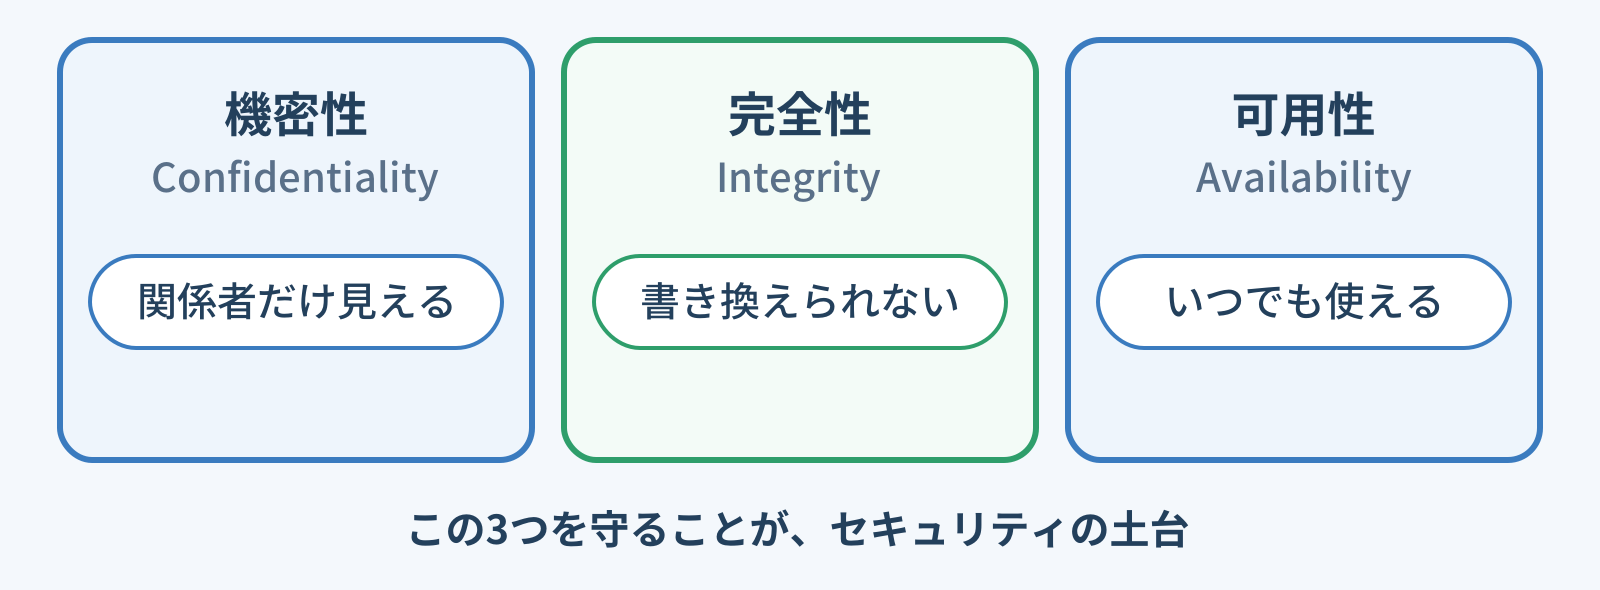
たとえば、お客さんの情報が外に漏れたら、機密性の問題です。
金額が勝手に書き換えられたら完全性、システムが止まって使えなくなったら可用性の問題になります。
「情報が漏れなければOK」ではなくて、止まらないことや、正しいままであることも、同じくらい大事なんです。
1つの対策に頼らない「多層防御」
どんなに強い鍵でも、絶対に破られないとは言い切れません。
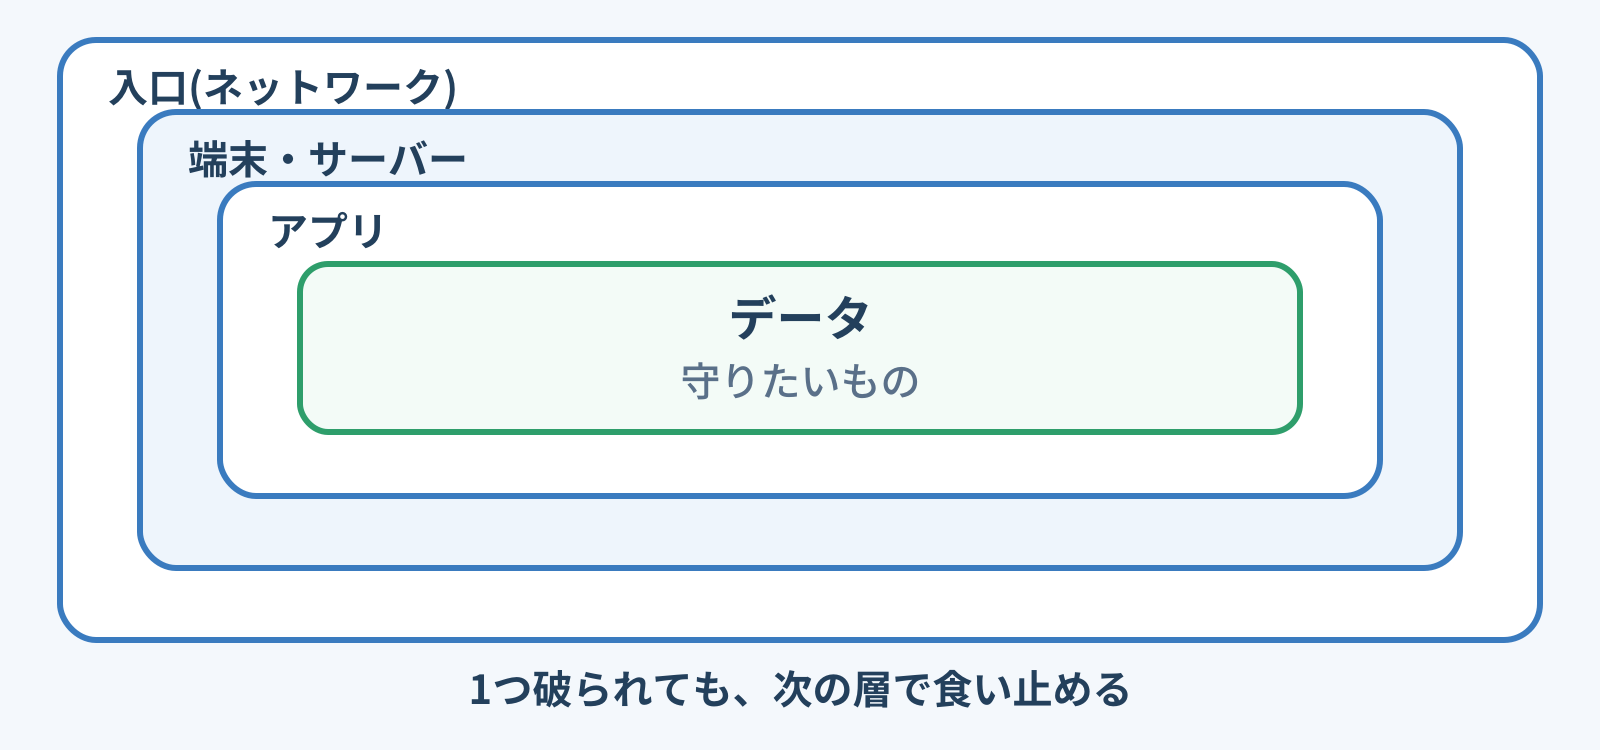
だから、対策をいくつも重ねるという考え方があります。
これを多層防御と呼びます。
家にたとえると、玄関の鍵、窓の鍵、防犯カメラ、金庫、というふうに、何重にも備えるイメージです。
入口で破られても、次の層で食い止められます。
技術だけじゃなく、「人」と「運用」も大事
セキュリティと聞くと、ソフトや機械の話に思えるかもしれません。
でも実際の被害では、人のうっかりや、ルールの抜けが原因になることも少なくありません。
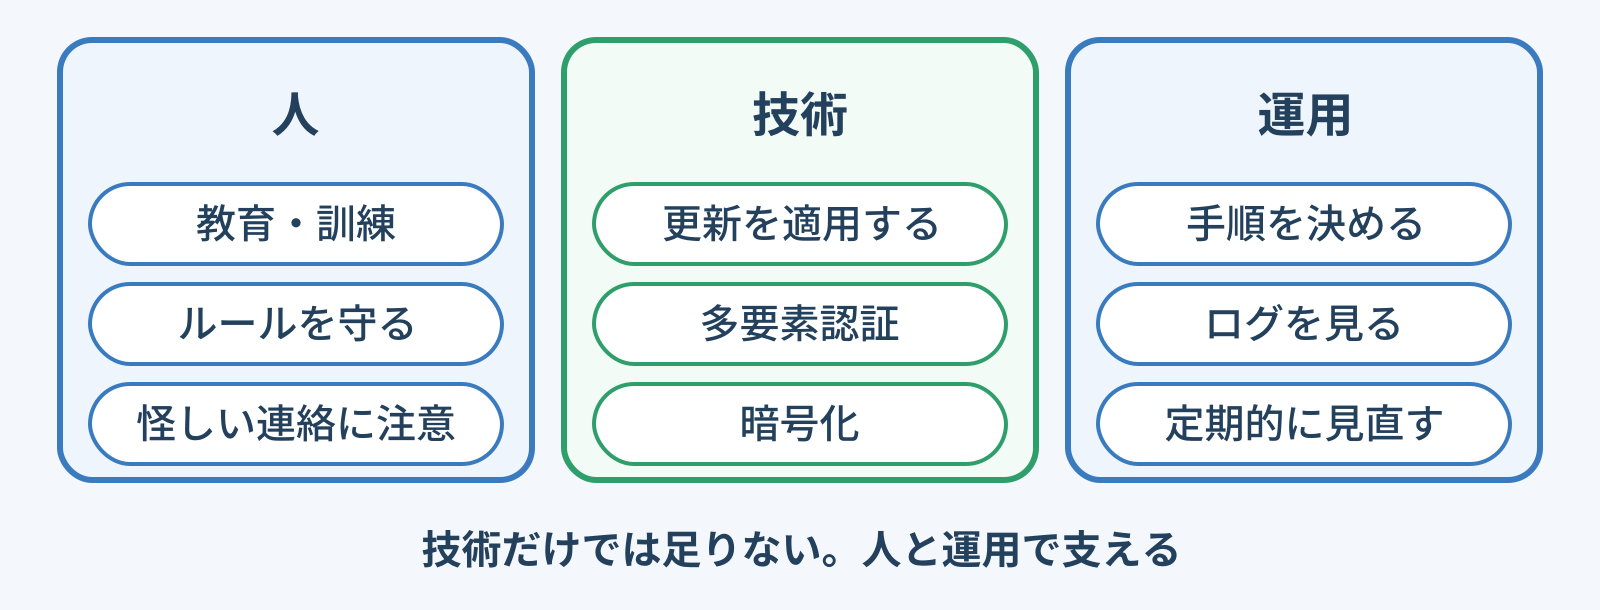
- 人:教育や訓練を受けたり、ルールを守ったり、怪しい連絡に気をつけたりする
- 技術:更新プログラムを入れたり、多要素認証や暗号化を使ったりする
- 運用:手順を決めたり、ログを見たり、定期的に見直したりする
「入られる前提」で考えるって、どういうこと?
最近は、100%防ぐのは難しい、という考え方が広がっています。
そこで、入られてしまうことも想定して、次のように準備をします。
- 防ぐ:そもそも入らせないようにする
- 見つける:おかしな動きに、早く気づく
- 広げない:被害が広がらないように、区切っておく
- 戻す:バックアップなどから、元の状態に戻す
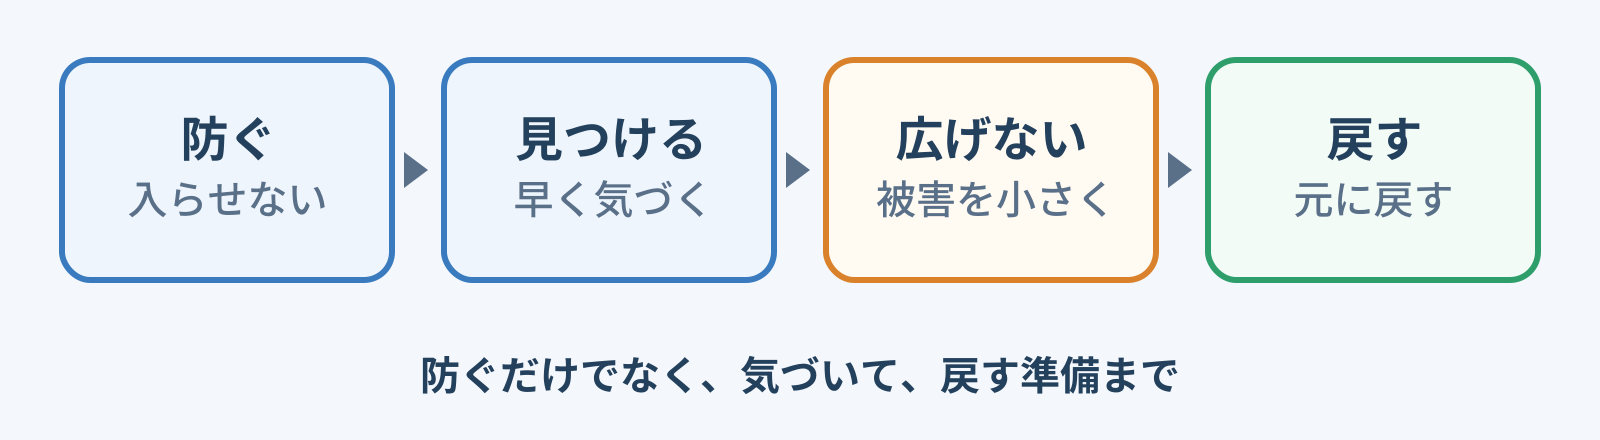
防ぐ対策ばかりに力を入れて、気づく仕組みも戻す準備もない。
これがいちばん危ない状態です。
初心者がやりがちなミス
- 「ウイルス対策ソフトを入れたから大丈夫」と思う:それは多層のうちの1枚にすぎません。更新や認証、バックアップなども必要です
- 「うちは小さいから狙われない」と思う:規模に関係なく、攻撃は自動で、広く試されています
- 対策をきつくしすぎて、使われなくなる:面倒なルールのせいで、パスワードを付箋に貼ってしまうことがあります。守れるルールかどうかも、大事なポイントです
まとめ
- 守りたいのは、機密性、完全性、可用性の3つ
- 1つに頼らず、層を重ねる。技術だけでなく、人と運用も含める
- 入られる前提で、見つける、広げない、戻す準備までしておく
次は、身近な不思議、「私はロボットではありません」の裏側を解説します。